Un VLAN (Virtual Local Area Network) est un réseau local virtuel qui regroupe des équipements selon une logique définie, indépendamment de leur emplacement physique dans l’infrastructure. Concrètement, deux machines branchées sur le même switch peuvent appartenir à des réseaux totalement distincts si elles sont affectées à des VLAN différents. Cette séparation logique est le principe fondateur de la segmentation réseau en entreprise.
VLAN define : ce que signifie vraiment la segmentation réseau
Dans un réseau « plat », tous les équipements partagent le même domaine de diffusion. Un poste infecté peut envoyer du trafic malveillant à toutes les machines du réseau sans rencontrer la moindre barrière. Les VLAN répondent à ce problème en créant des zones logiques étanches.
A découvrir également : Comment choisir un Convertisseur you tube MP3 vraiment sans risque ?
Chaque VLAN constitue un domaine de broadcast indépendant. Les équipements d’un VLAN ne voient pas le trafic des autres VLAN, sauf si un équipement de niveau 3 (routeur ou pare-feu) autorise explicitement la communication entre ces zones.
En pratique, une entreprise peut créer un VLAN pour les postes de travail, un second pour les serveurs, un troisième pour les téléphones IP et un quatrième pour les caméras ou équipements IoT. Chaque groupe reste isolé, avec ses propres règles de flux.
A découvrir également : Comment connecter Chat GPT à WhatsApp sans risque pour vos données ?
Comment un VLAN renforce la sécurité en limitant les déplacements latéraux
La principale menace que les VLAN contribuent à contenir est le déplacement latéral : la capacité d’un attaquant à se propager d’une machine compromise vers d’autres systèmes du même réseau. Sans segmentation, une intrusion sur un poste utilisateur donne souvent accès à l’ensemble de l’infrastructure.
Avec des VLAN correctement configurés, un équipement compromis dans le VLAN « utilisateurs » ne peut pas atteindre directement les serveurs du VLAN « production » ou les équipements du VLAN « supervision ». Le flux doit passer par un routeur ou un pare-feu, qui applique des règles de filtrage.
Cette architecture réduit considérablement la surface d’attaque accessible depuis un seul point d’entrée. Elle facilite aussi la détection des anomalies : un trafic inhabituel entre deux VLAN devient visible sur les équipements de filtrage.
Routage inter-VLAN permissif : quand la segmentation crée un faux sentiment de sécurité
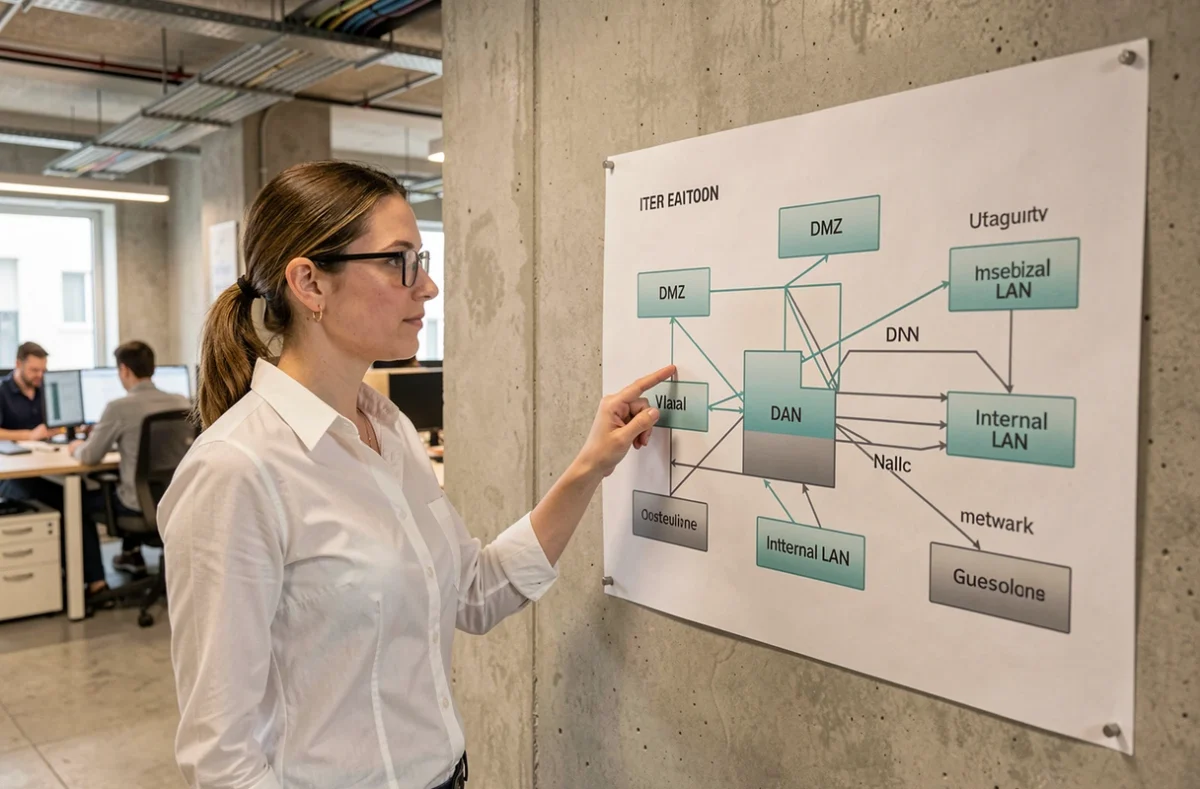
Un VLAN seul ne bloque rien. Il sépare les équipements au niveau logique, mais sans règles de filtrage strictes sur le routeur ou le pare-feu, la séparation reste théorique. C’est l’un des angles les moins abordés par les guides génériques, et pourtant l’un des plus fréquents en pratique.
Un routage inter-VLAN configuré en « permit any to any » annule l’essentiel du cloisonnement attendu. Les machines de chaque zone peuvent se parler librement, comme si aucun VLAN n’existait. La segmentation est visible sur le plan de l’architecture, mais inopérante sur le plan de la sécurité.
L’autre limite tient à la communication intra-VLAN. Par défaut, tous les équipements d’un même VLAN peuvent communiquer entre eux sans restriction. Si plusieurs serveurs ou postes sensibles cohabitent dans la même zone, un équipement compromis peut atteindre ses voisins immédiats sans franchir aucune frontière.
L’ANSSI aborde cette limite dans ses recommandations sur les systèmes d’information sensibles. Elle distingue la segmentation réseau du filtrage strict entre zones, et indique que certaines ressources critiques justifient un réseau physique dédié plutôt qu’une simple séparation logique. Pour les environnements moins sensibles, elle préconise des mécanismes comme les Private VLAN, qui permettent d’isoler les équipements au sein d’un même VLAN, combinés au pare-feu local des postes pour bloquer les communications directes entre machines d’une même zone.
Bonnes pratiques de configuration VLAN pour une sécurité réseau effective
La valeur d’une segmentation par VLAN dépend directement de la rigueur de sa mise en oeuvre. Plusieurs points conditionnent l’efficacité réelle du dispositif.
- Définir des règles de filtrage explicites sur chaque interface inter-VLAN. Chaque flux autorisé entre deux zones doit être justifié. Toute communication non listée doit être bloquée par défaut. Cette règle s’applique au routeur, au pare-feu, ou aux deux selon l’architecture.
- Cartographier les dépendances applicatives avant de déployer. Un filtrage trop strict peut interrompre un service légitime si les flux entre zones n’ont pas été identifiés en amont. Observer le trafic réel sur un périmètre limité avant de généraliser les règles réduit ce risque.
- Documenter les règles et les réviser régulièrement. Une règle d’accès ajoutée pour un besoin ponctuel et jamais retirée crée une ouverture permanente. La documentation permet de suivre l’évolution de l’infrastructure et d’identifier les règles devenues obsolètes.
- Isoler les équipements sensibles au sein d’un même VLAN. Lorsque des machines critiques cohabitent dans la même zone, les Private VLAN ou le filtrage par liste de contrôle d’accès (ACL) permettent de limiter les communications directes entre elles.
Déploiement progressif : réduire le risque d’interruption de service
Un déploiement VLAN réalisé d’un seul bloc sur une infrastructure existante expose à des interruptions de service difficiles à diagnostiquer. La segmentation progressive, zone par zone, permet de tester les règles de filtrage sur un périmètre maîtrisé avant d’étendre le dispositif.
La méthode recommandée consiste à observer les flux réels avant de configurer les ACL, puis à surveiller les refus générés par les nouvelles règles. Un refus inattendu signale soit une dépendance applicative non documentée, soit une tentative d’accès non autorisée : les deux cas méritent investigation.
Cette approche par étapes s’applique aussi aux révisions d’une infrastructure VLAN existante. L’architecture réseau évolue avec les usages, les nouveaux équipements et les changements organisationnels. Les règles de filtrage doivent suivre cette évolution pour rester cohérentes avec la réalité des flux.
La segmentation par VLAN reste l’une des mesures de sécurité réseau les plus accessibles et les plus efficaces, à condition de ne pas confondre la création des zones avec la sécurisation des flux qui les traversent. La configuration des règles inter-VLAN et le filtrage intra-VLAN sont les deux points où une implémentation incomplète produit des vulnérabilités invisibles à première lecture de l’architecture.